Ve zkratce
Britský ISP čelil 20 DDoS útokům za dva dny. Flow data ve FLOWCUTTERu ukázala vektor útoku a mitigace DDoS přes BGP komunity upstreamů ukončila výpadky.
Situace
ISP ve Velké Británii se během dvou dnů stal terčem série DDoS útoků, celkem 20krát.
Každý útok trval hodinu i déle a přetížil edge routery. Během útoků byli všichni zákazníci poskytovatele bez internetu.
Třetí den ráno se technik ozval a nasadil FLOWCUTTER, aby zjistil, zda pomůže.
Výzva
Většina útoků je krátká a dá se přečkat. Tato série ale znemožnila běžný provoz a hotline byla dva dny plná rozzlobených zákazníků.
SNMP monitoring ukazoval přetížení, ale ne detaily. Aby byl připraven na další útok, potřeboval administrátor vědět:
- jakou metodu útočník použil,
- kdo útočí,
- na co přesně útok míří.
Řešení
Tady pomáhají flow data. ISP nastavil export NetFlow z edge routerů do FLOWCUTTERu, útok analyzoval a poté mitigoval.
Výsledek
Počet příchozích spojení (flows za sekundu) vzrostl na 25násobek běžné úrovně.

Detail ukázal, že útok byl plně distribuovaný. Nepřicházel z několika IP adres nebo ASN, ale z desítek tisíc hostů po celém světě.
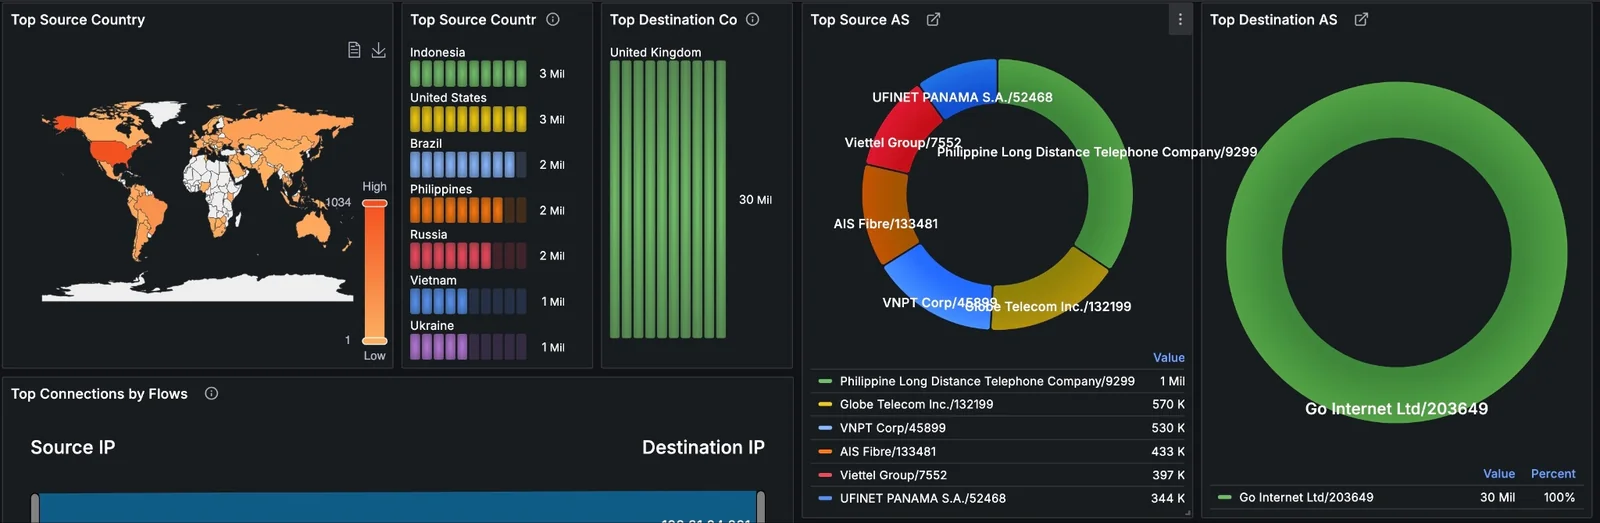
Pakety používaly UDP a nesměřovaly z žádných konkrétních portů ani na ně. Útok ale mířil jen na čtyři IP adresy.

Celé pásmo bylo saturované, takže zahazování paketů pro tyto čtyři IP adresy na firewallu nebo edge routeru by nepomohlo. Pro mitigaci DDoS proto ISP využil BGP komunity svých upstream poskytovatelů, takže provoz na cílové IP adresy se do sítě ISP vůbec nedostal.
Zdroje
- Analýza NetFlow v Grafaně
- Detekce (D)DoS útoků z flow dat
- Mitigace DDoS pomocí BGP
Závěr
Dva dny distribuovaných útoků skončily ve chvíli, kdy je ISP začal vidět. Flow data ve FLOWCUTTERu ukázala vektor útoku a mitigace DDoS přes BGP komunity upstreamů zákazníkům ukončila výpadky.