» Produkt
Diagnostika sítě
na základě toků.
» Pro koho
WISP a ISP
Změny provozu, DDoS a stížnosti zákazníků přistanou nejdřív na vašem stole.
FLOWCUTTER ukáže, co se změnilo a koho se to týká, během minut.

Telco, tranzit a IX
Čítače portů ukážou zátěž, ne to, co prochází tranzitem, peeringem a IX fabricem.
FLOWCUTTER ukáže provoz mezi upstreamy, peery a členy a kde se změnil.
Privátní datacentra
Když se uvnitř prostředí začne dít něco neobvyklého, dohledat to trvá dlouho.
FLOWCUTTER ukáže, kde to začalo, kterých úloh se to týká a co se změnilo.
Jak to funguje
» AI vrstva
FLOWCUTTER to najde.
Vaše AI to vysvětlí.
Zeptejte se AI přímo na dashboardu.
Otevřete FLOWCUTTER a zeptejte se, co se děje. Dostanete srozumitelnou odpověď a další krok — během sekund.
Nechte report napsat AI.
Denní, týdenní nebo k jednomu tématu — pro tým, vedení nebo auditora.
Vaše síť za posledních 24 hodin.
- VYSOKÁUDP flood na jednu zákaznickou IP, nyní zastaven
- INFONový provoz na neobvyklý cíl z jednoho zákaznického routeru
Tento týden ve vaší síti.
- OKŽádné DDoS útoky
- VYSOKÁJedna nová otevřená služba na vašich veřejných IP rozsazích
- INFOHlavní zdroje provozu se od minulého týdne změnily
Jak se váš provoz přesouval mezi peery.
- INFOČást provozu se přesunula z tranzitu na IX
- INFOJeden peerový AS nese stále větší podíl vašeho provozu
Vestavěno.
Běží nonstop.
Hloubková NetFlow diagnostika
NetFlow, IPFIX a sFlow ukážou, kdo s kým komunikuje — to samotné SNMP neumí. V kombinaci se SNMP, syslogy a reputací IP adres ukáže, co způsobilo anomálie, útoky a chybné konfigurace.
Automatická detekce anomálií
Připravené šablony pokrývají příchozí objemové DDoS útoky (SYN, SYN-ACK, ICMP, DNS, NTP), odchozí amplifikační útoky přes otevřené DNS a změny uvnitř sítě, jako je skenování, brute force a anomálie na servisních portech.
Automatický sken zranitelností
Průběžně kontroluje vaše IP rozsahy na otevřené porty, verze služeb a známé CVE s klasifikací závažnosti — bez ručního spouštění, všechny nálezy v auditovatelném přehledu.
Threat intelligence
Provoz se porovnává se známými škodlivými zdroji a indikátory, takže podezřelé cíle se ukážou dřív, než z nich vznikne incident.
Čím se FLOWCUTTER liší
Rozhraní přímo v Grafaně
Dashboardy, ad-hoc dotazy a alerty e-mailem, do Slacku nebo přes webhook.
Vlastní flow backend
Postavený pro ad-hoc dotazy nad velkými objemy flow dat.
Pasivní z principu
Čte flow data, která vaše routery už exportují, nebo kopii provozu přes SPAN/TAP pomocí FLOWCUTTER Probe. Nic nestojí v cestě provozu.
Za produktem stojí inženýři
Naši inženýři s vámi ladí detekci, provedou vás nálezy a jsou k zastižení — žádná fronta ticketů.
Běží na hardwaru, který už máte
Funguje s exportem NetFlow, IPFIX a sFlow — MikroTik, Cisco, Juniper, Huawei, Arista, Nokia nebo jakékoli zařízení s exportem toků.
» V akci
Od alertu k odpovědi.
4 minuty v ukázce.
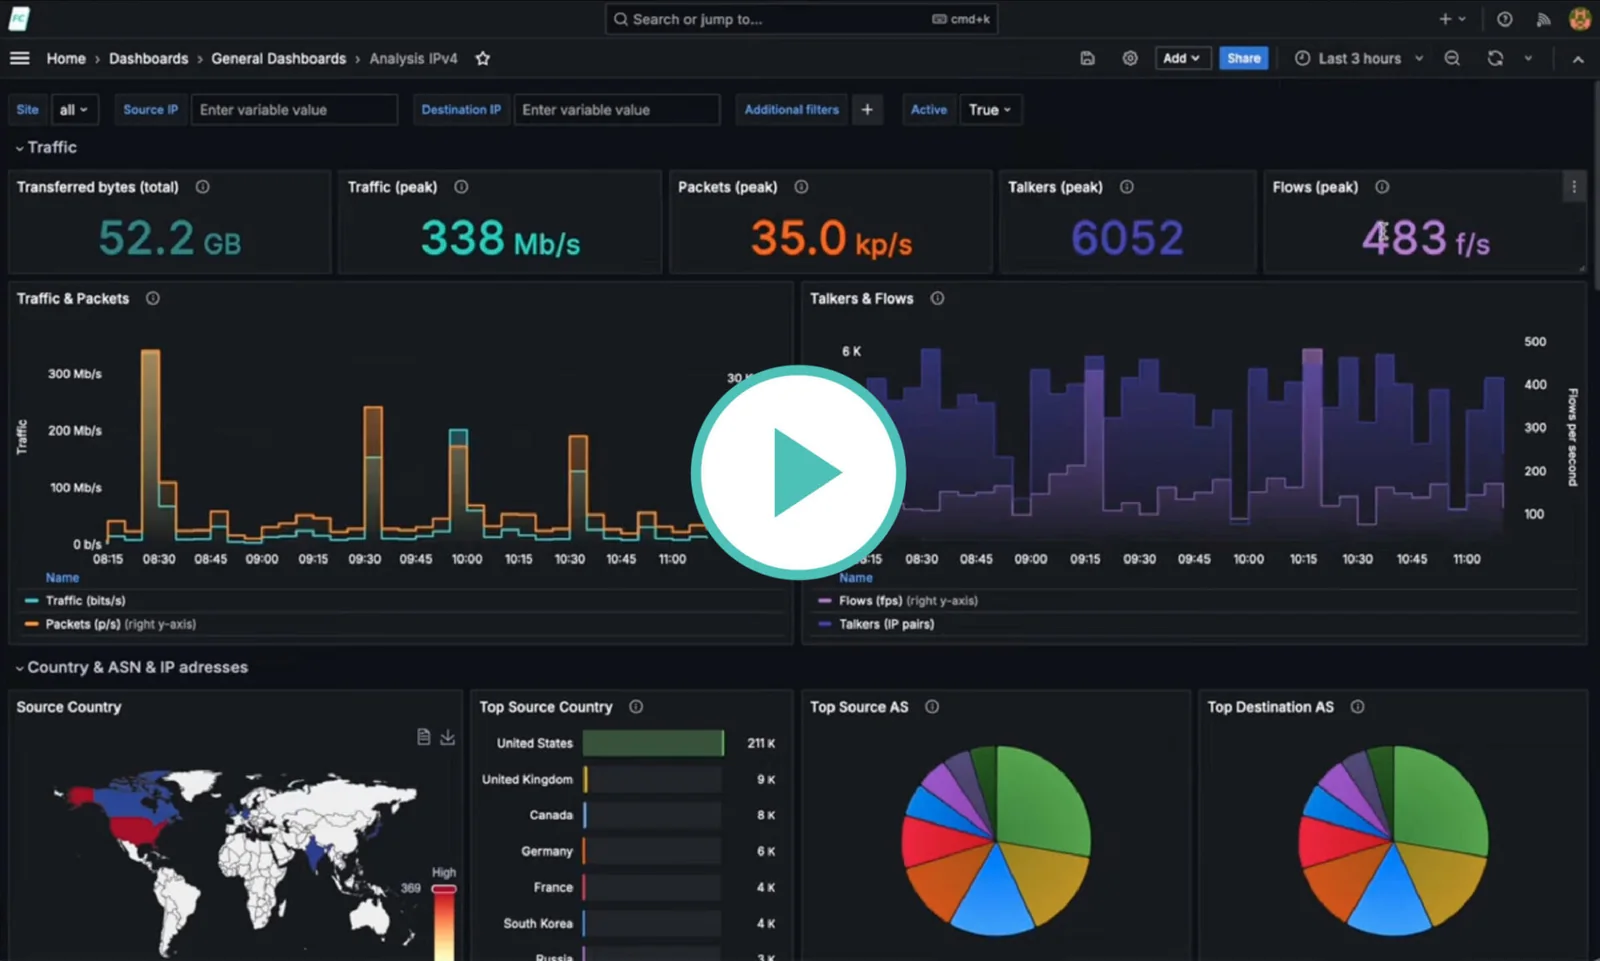
Skutečný DDoS alert dohledaný až ke zdroji v FLOWCUTTER dashboardech — a pak srozumitelně vysvětlený pomocí AI. Ukázka na 4 minuty.
Časté otázky
Je FLOWCUTTER SIEM?
Ne — doplňuje ho. FLOWCUTTER přidává síťový kontext, který SIEMům obvykle chybí, a jeho data lze exportovat nebo korelovat se Zabbixem, Elasticem, Sentinelem a dalšími.
Co FLOWCUTTER detekuje?
- DDoS a objemové útoky
- DNS floody a amplifikace
- Laterální pohyb
- Podezřelý odchozí provoz ze zákaznických zařízení
- Pomalu narůstající problémy, jako je degradace, chybné směrování nebo neobvyklý růst.
Vestavěný sken zranitelností navíc kontroluje vaše IP rozsahy na otevřené porty a známé CVE.
Je detekce automatická?
Ano. Připravené detekce běží od prvního dne. Behaviorální baseline se učí vaši síť zhruba 2 týdny a pak upozorní na to, co je neobvyklé pro vás, ne pro sítě obecně.
Proč nestačí samotný BGP a SNMP monitoring?
BGP ukazuje, kudy má provoz téct. SNMP ukazuje, kolik ho teče. Jen flow data ukážou, kdo s kým komunikuje, kdy a jak dlouho — a právě tam se útoky, přetížení a degradace skutečně projeví. FLOWCUTTER propojuje všechny tři zdroje.
Jak se to liší od IDS/IPS?
Nejlépe fungují spolu. IDS/IPS kontroluje pakety; FLOWCUTTER sleduje chování celé sítě v čase a odpoví kde, od kdy a s jakým dopadem.
Můžeme s FLOWCUTTER používat vlastní AI?
Ano, volitelně. Dashboardy FLOWCUTTER obsahují připravené prompty pro Claude nebo ChatGPT. Vaše AI pracuje ve vašem prohlížeči přes účet jen pro čtení, čte data a shrne, co se ve vaší síti stalo — umí navrhnout i řešení.
Nemůže nic změnit ve FLOWCUTTER ani ve vaší síti. AI nástroj a jeho licenci si volíte sami. Data, která čte, včetně IP adres, zpracovává vámi zvolený poskytovatel AI, proto si to ověřte se svými pravidly pro práci s daty.
Opouštějí moje data síť, když používám vrstvu AI?
Váš AI (Claude nebo ChatGPT) se připojuje s přístupem pouze pro čtení k datům FLOWCUTTER. Vy kontrolujete, co mu pošlete — poskytovatel AI zpracovává jen to. On-premise nasazení ponechává vše ve vaší infrastruktuře.