Ve zkratce
Přetížený rádiový uplink způsobil celému městu vážné problémy s připojením. Flow data odhalila odchozí DDoS útok s DNS reflexí a ISP ho mitigoval pomocí BGP FlowSpec.
Jak odhalit a zastavit odchozí DDoS útok
Co bylo v tomto případě vidět v datech:
| Signál | Kde je vidět | V tomto případě |
|---|---|---|
| Uplink saturovaný v pravidelných intervalech | SNMP | Rádiový uplink do vzdáleného města |
| Upload táhnou odchozí DNS odpovědi | Flow data, nejčastější zdrojové porty | Zdrojový port 53 |
| Náhlý skok počtu talkerů | Flow data | Z 1 000 na 23 000 |
| Přesná kombinace portů | Flow data | Zdrojový/cílový 53/24335 |
| Zákazník za útokem | Ze samotných flow dat nevidět, když jednu veřejnou IPv4 sdílí mnoho zákazníků | Zákazník s DNS otevřeným do internetu, jak ISP později zjistil |
Jak byl útok zastaven:
| RTBH | BGP FlowSpec | |
|---|---|---|
| Co filtruje | Veškerý provoz pro danou IP | Provoz podle portů, délky paketů, TCP příznaků nebo ICMP kódů |
| V tomto případě | Nepoužito | Použito na kombinaci portů 53/24335 |
Aby se to příště zachytilo hned: pravidlo pro upozornění na nežádoucí otevřené porty a vestavěná detekce odchozích amplifikačních útoků přes otevřené DNS.
Situace
Upozornění informovalo síťového administrátora, že jeden rádiový uplink je uprostřed dne saturovaný. Uplink obsluhoval vzdálené město, takže všechny domácnosti a instituce v něm měly vážné problémy s připojením.
Výzva
SNMP data ukazovala, že se uplink v pravidelných intervalech saturuje, ale ne proč. Za touto linkou ISP neměl detail po jednotlivých zákaznících, takže administrátor nedokázal říct, zda za odchozím provozem stojí jediné zařízení.
Řešení
Administrátor anomálii analyzoval pomocí flow dat:
- ISP exportoval NetFlow z perimetru.
- Flow data se ukládala do centrálního kolektoru FLOWCUTTER.
- FLOWCUTTER umožňuje rychlou drill-down analýzu NetFlow i dalších zdrojů dat.
- Vestavěná detekce pokrývá různé objemové DDoS útoky.
To odhalilo povahu útoku i informace potřebné k jeho mitigaci.
Výsledek
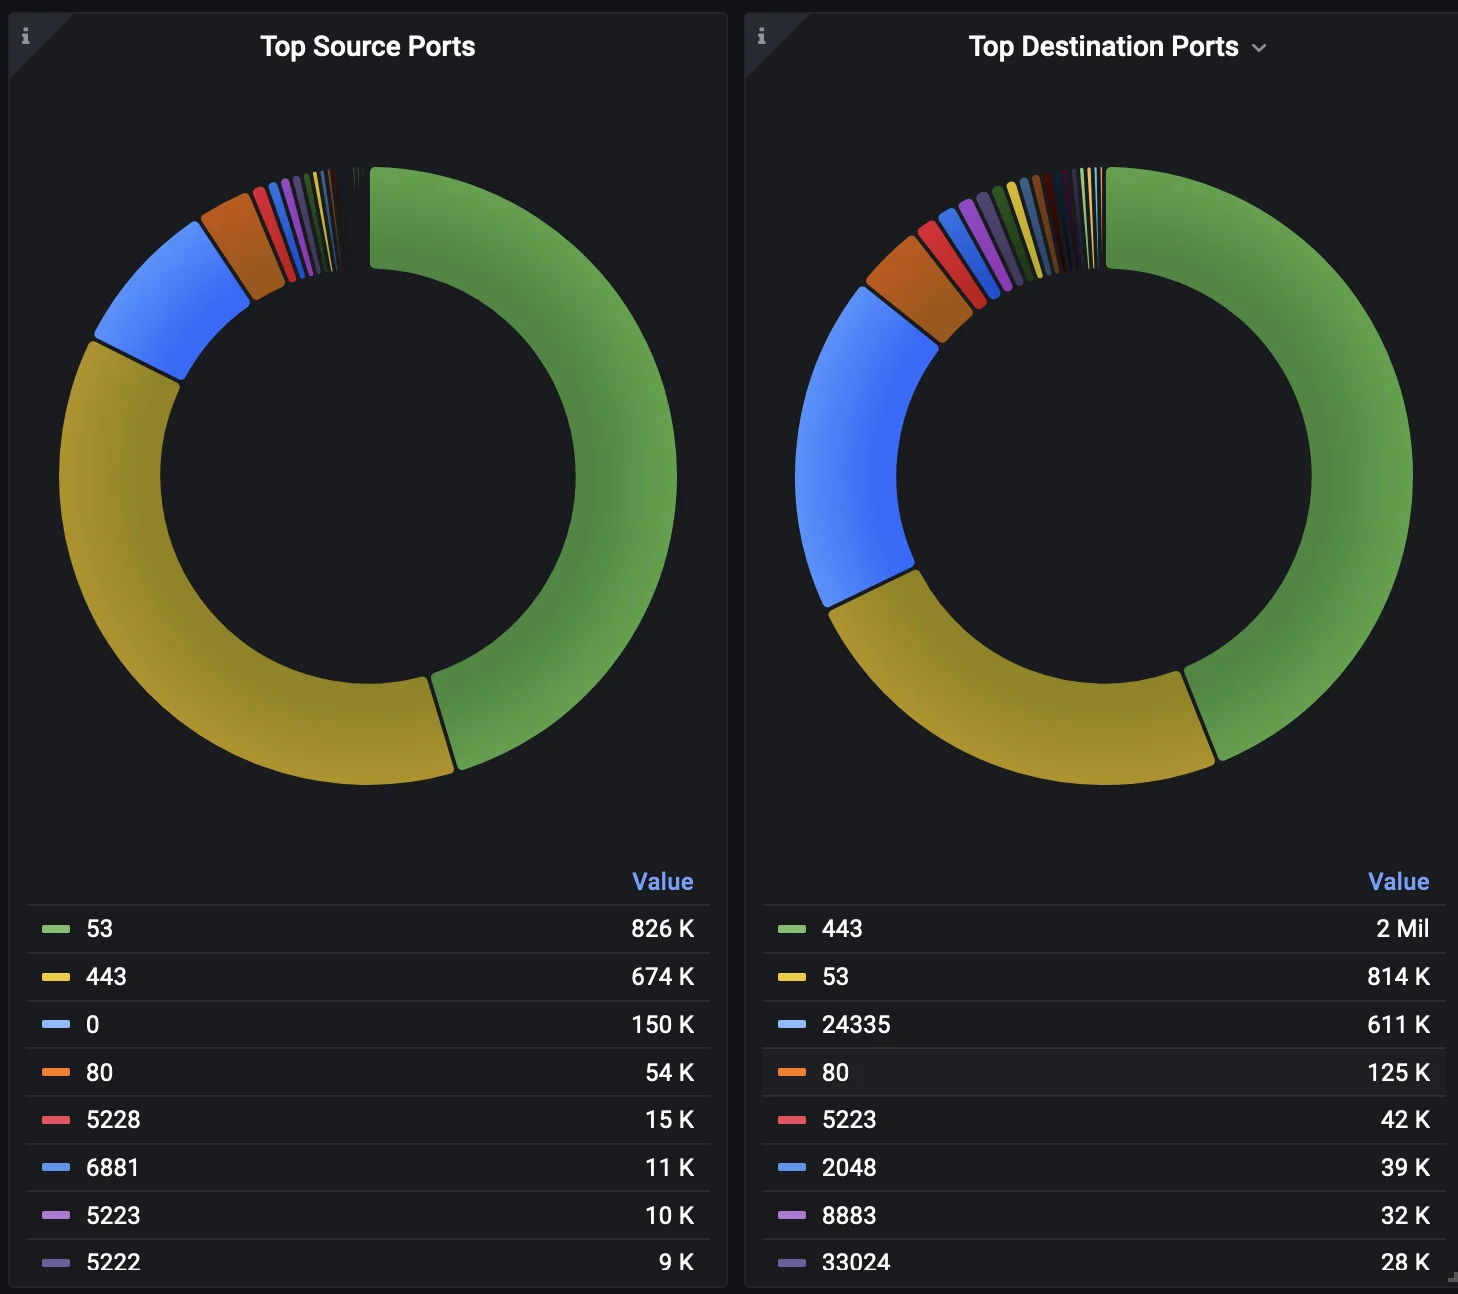
Graf nejčastějších zdrojových portů podle počtu flows ukázal, že saturaci uplinku způsobují DNS odpovědi. Příchozí DNS dotazy zůstávaly skryté v celkovém provozu, ale odchozí DNS odpovědi byly jasně vidět. Filtrování na zdrojový port 53 trvalo asi dvě sekundy.
Porovnání provozu před anomálií a během ní ukázalo skok počtu talkerů z 1 000 na 23 000, což odpovídalo distribuované povaze útoku.
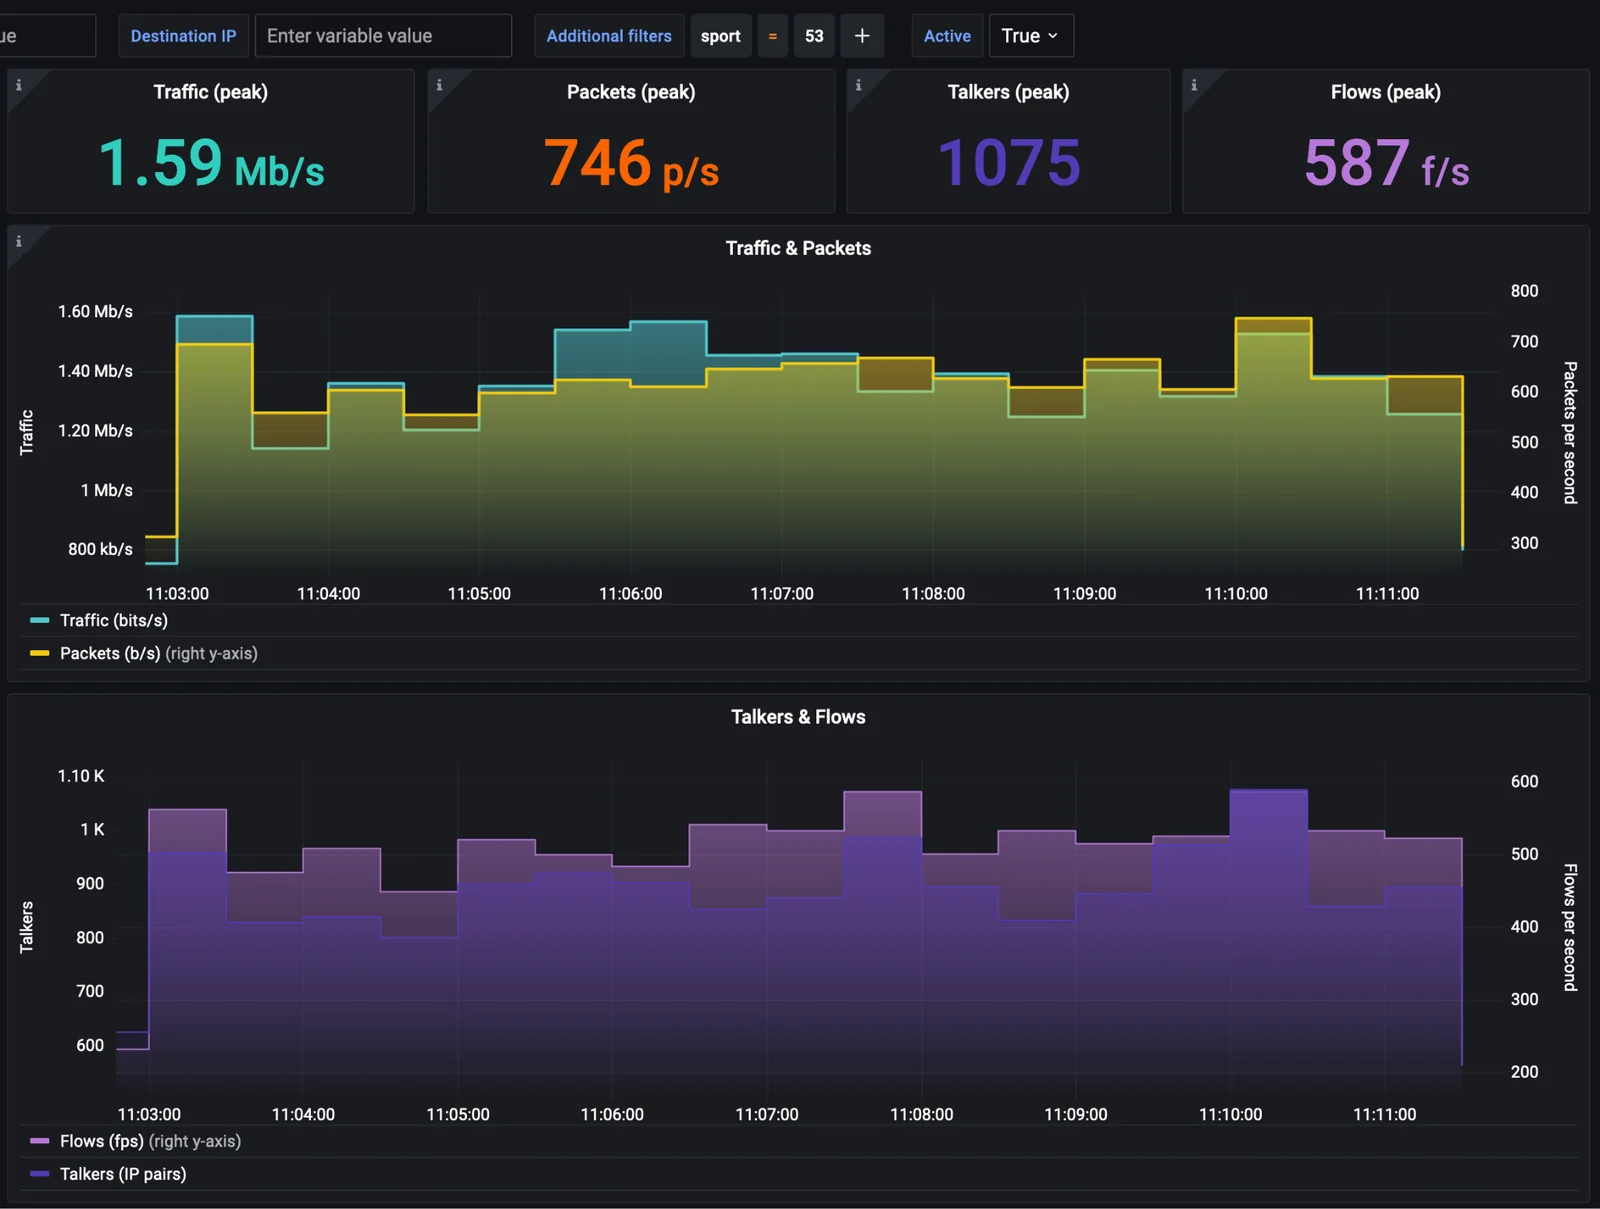
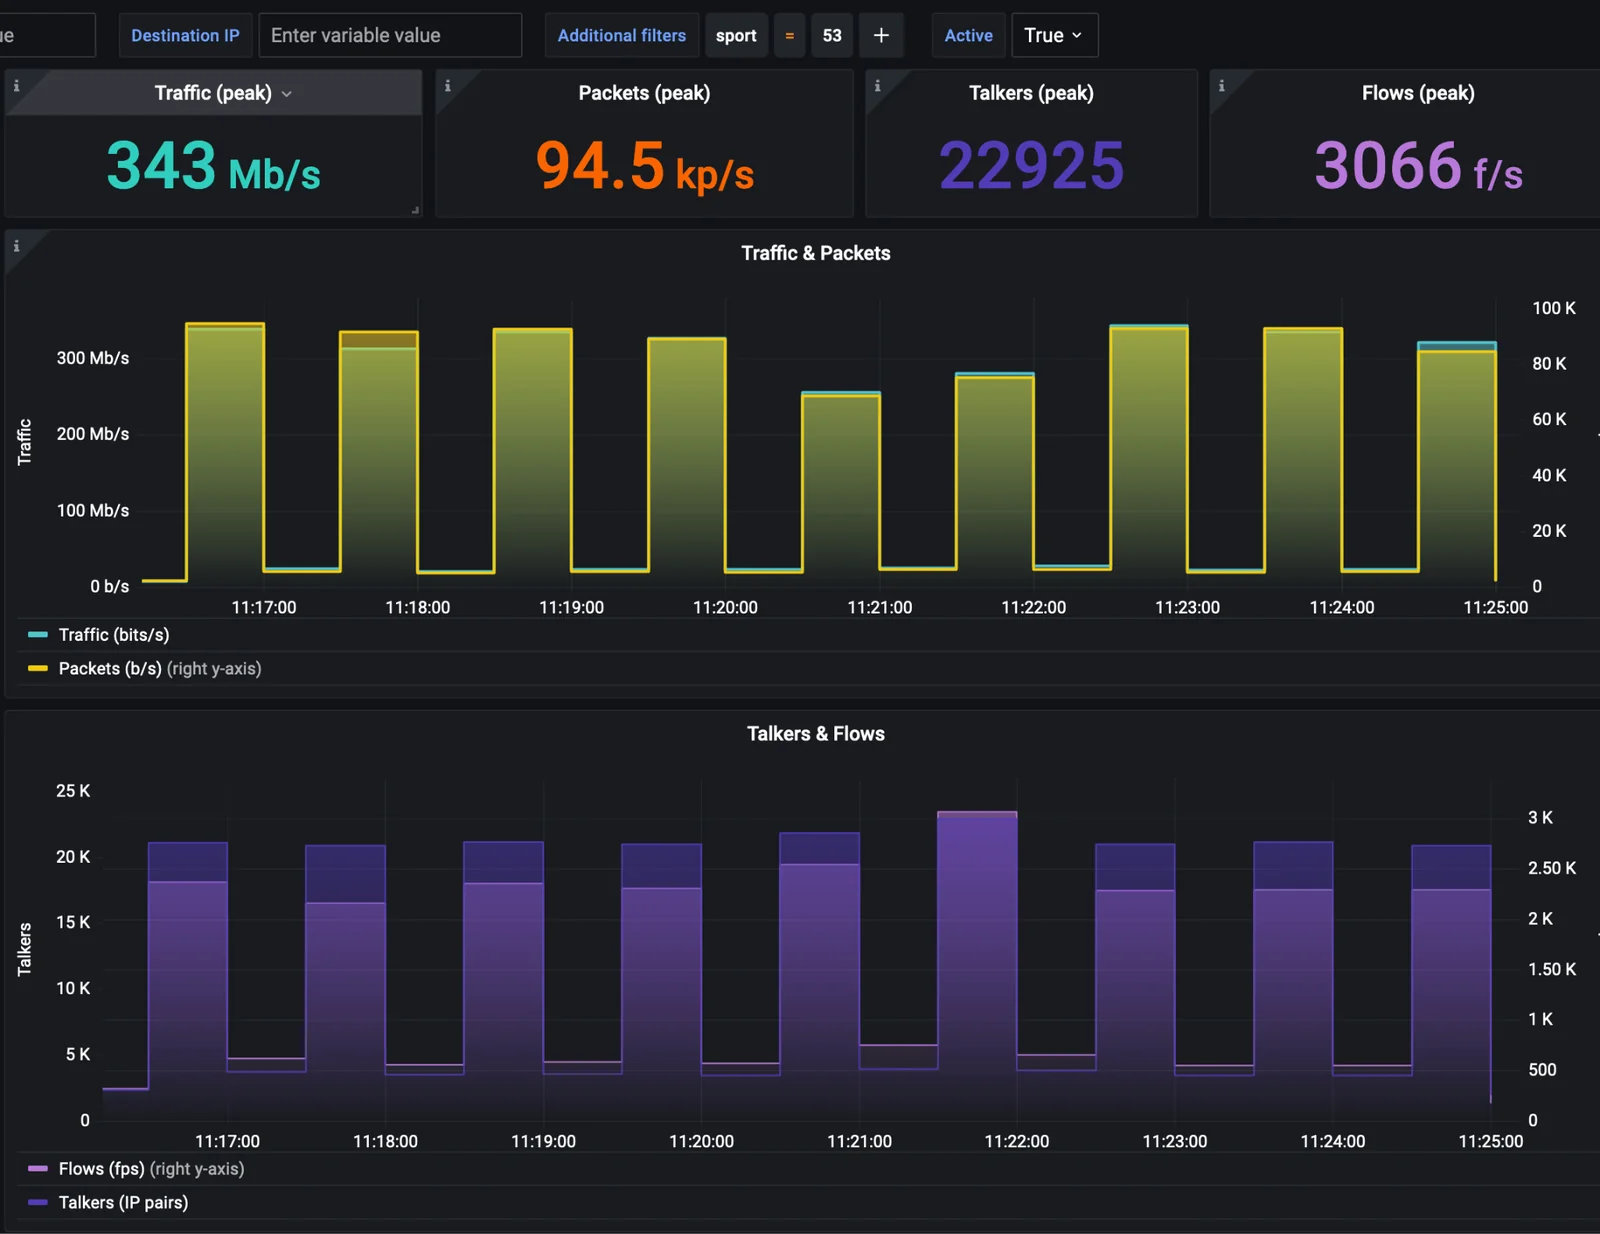
Každou veřejnou IPv4 adresu sdílelo mnoho zákazníků, takže administrátor z flow dat nedokázal určit jednoho konkrétního zákazníka. Odhalil ale odchozí DDoS útok s DNS reflexí a přesnou kombinaci portů (zdrojový/cílový 53/24335). Díky tomu útok mitigoval pomocí BGP FlowSpec. FlowSpec funguje podobně jako vzdáleně spouštěná černá díra (RTBH), ale umožňuje jemnější kontrolu: porty, délku paketů, TCP příznaky nebo ICMP kódy.
V jedné podsíti si zákazníci stěžovali na opakované výpadky. Rádiové připojení bylo přetížené. Díky FLOWCUTTERu jsem zjistil, že jeden zákazník otevřel DNS veřejnosti, což vedlo k přetížení uplinku a ovlivnilo ostatní v podsíti. Po mitigaci jsem nastavil upozornění na nežádoucí otevřené porty.
Roman Beneš, DobruškaNet, ISP v Česku a Chorvatsku
Zdroje
- Analýza NetFlow v Grafaně
- Sken otevřených portů
- SNMP vs flow telemetrie
Závěr
SNMP ukázalo, že je uplink saturovaný. Flow data ukázala proč: odchozí DDoS útok s DNS reflexí, s dostatkem detailů na jeho zastavení pomocí BGP FlowSpec. Dnes ISP na takové anomálie upozorňuje automaticky.