Ve zkratce
Malware na modemu jednoho zákazníka začal skenovat internet a hledat otevřené Telnet porty. Flow data ho zachytila včas, dřív než utrpěl /22 prefix ISP a jeho IP reputace.
Situace
Operátor obsluhuje firemní i domácí zákazníky. Domácí zákazníci si mohou připlatit za veřejnou IP adresu, například aby se z práce podívali na domácí kameru.
Jeden z těchto domácích modemů byl infikován malwarem a stal se součástí botnetu. Ten týden měl botnet za úkol skenovat internet, hledat otevřené Telnet porty a infikovat nalezená zařízení.
Výzva
Takové zařízení se rychle dostane na veřejné blacklisty. Nejdřív to postihne jen jeho jednu IP adresu. Pokud se nic nestane, může IP reputace utrpět celému prefixu, v tomto případě /22. Peeringoví partneři pak mohou začít provozovatele AS kontaktovat a žádat nápravu.
Malá anomálie na jednom modemu se tak může změnit v týdny práce, zatímco na začátku by stačila rychlá oprava. Háček je v tom, že takové anomálie obvykle zůstávají pod radarem SNMP monitoringu, jako je Zabbix nebo Nagios. Nezatěžují hardware routerů a negenerují velké objemy bajtů ani paketů.
Řešení
ISP měl zavedenou analýzu provozu z flow dat:
- NetFlow se exportoval z perimetrových routerů.
- Flow data se ukládala do centrálního kolektoru FLOWCUTTER.
- FLOWCUTTER umožňuje rychlou drill-down analýzu NetFlow i dalších zdrojů dat.
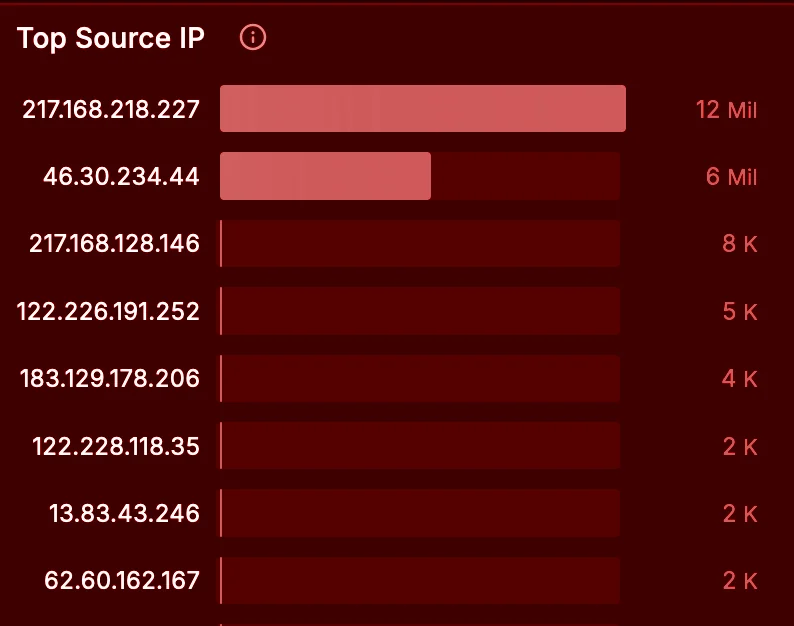
Rychlý ranní pohled na dashboard Home ve FLOWCUTTERu ukázal změnu trendu v počtu talkerů (unikátních párů zdrojové a cílové IP adresy).

Drill-down lokalizoval anomálii na jednu IP adresu, domácího zákazníka s veřejnou IP.

Zařízení každých pár minut posílalo miliony Telnet paketů (port 23) do celého internetu.

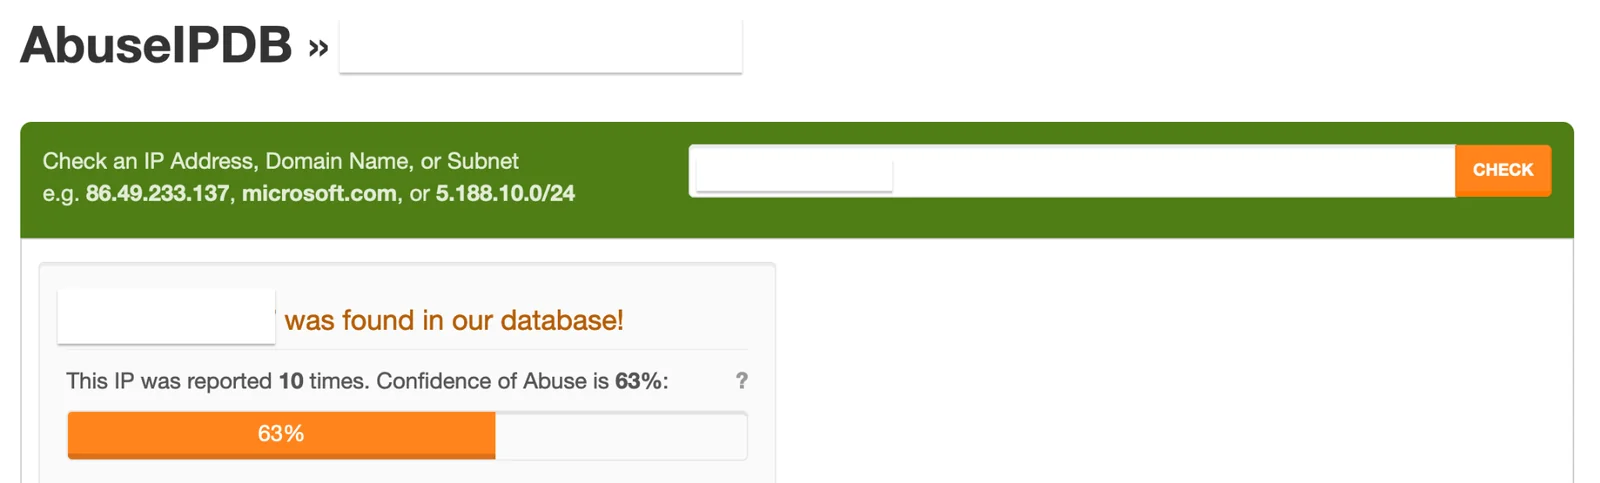
Během několika hodin se IP adresa objevila na blacklistech.
Aby nemusel spoléhat na každodenní ruční kontroly, nastavil ISP ve FLOWCUTTERu dvě věci:
- Vestavěnou detekci síťových anomálií, včetně skenování Telnetu.
- Obohacení NetFlow o data o IP reputaci s upozorněním, kdykoli se některá IP adresa ISP objeví na blacklistu.
Výsledek
ISP zachytil Telnet anomálii včas a infikovaný modem vyřešil dřív, než se problém rozšířil na celý /22 prefix. Upozornění teď hlásí podobné anomálie i IP adresy na blacklistu, aniž by někdo musel každý den procházet dashboardy.
Zdroje
- Analýza NetFlow v Grafaně
- SNMP vs flow telemetrie
- IP reputace
- Detekce anomálií z flow dat
Závěr
Jedno infikované zařízení může poškodit IP reputaci celého prefixu nebo AS. Řešení problémů z flow dat odhalí takové anomálie, dokud jsou malé, a upozornění udrží ISP o krok napřed.